Arquitetura da Plataforma de Integração Corporativa do ADMS (ESB/DMZ) — Manual Técnico Schneider (Capítulo 19)
Projeto: DSB26201 · Assessment de Arquitetura de Integrações · Energisa
Fonte: Anexo A - 4. Manual Técnico do EcoStruxure ADMS 3.8 (1).pdf (933 páginas, fabricante Schneider Electric), Capítulo 19 "Integração de Sistemas Corporativos", seções 19.1–19.4 (pp. 821–883, leitura corpo a corpo)
Status: Achado novo — arquitetura genérica do fabricante, cruzada onde possível com evidência confirmada da Energisa
Elaborado por: Syntropy Labs
Por que este artefato existe
O Capítulo 19 do manual não é só o catálogo de adapters já coberto em catalogo-adapters-schneider-adms.md (seção 19.5, p. 884–902). As seções 19.1–19.4 (p. 821–883) documentam a plataforma por trás desses adapters — arquitetura ESB/DMZ, padrões CIM e de segurança, e dois subsistemas inteiros (importação e exportação de modelo de rede) que nenhum artefato deste assessment ainda cobre. c4-arquitetura-adms.md documenta o Capítulo 2 (arquitetura geral do produto) mas registra explicitamente que não entra no detalhe de deployment/DMZ/adapters — este artefato fecha essa lacuna.
Nota metodológica
Mesma convenção de catalogo-adapters-schneider-adms.md e c4-arquitetura-adms.md: cada afirmação é genérico do produto (o que o manual descreve como capacidade padrão, independente de cliente) ou confirmado na Energisa (cruzado com artefato já validado em sessão). A leitura das seções 19.1–19.4 foi corpo a corpo, página por página — não sumário. A seção 19.5 (catálogo de adapters) não é reproduzida aqui; ver o artefato dedicado.
1. Arquitetura da plataforma de integração (19.1, p. 821–824)
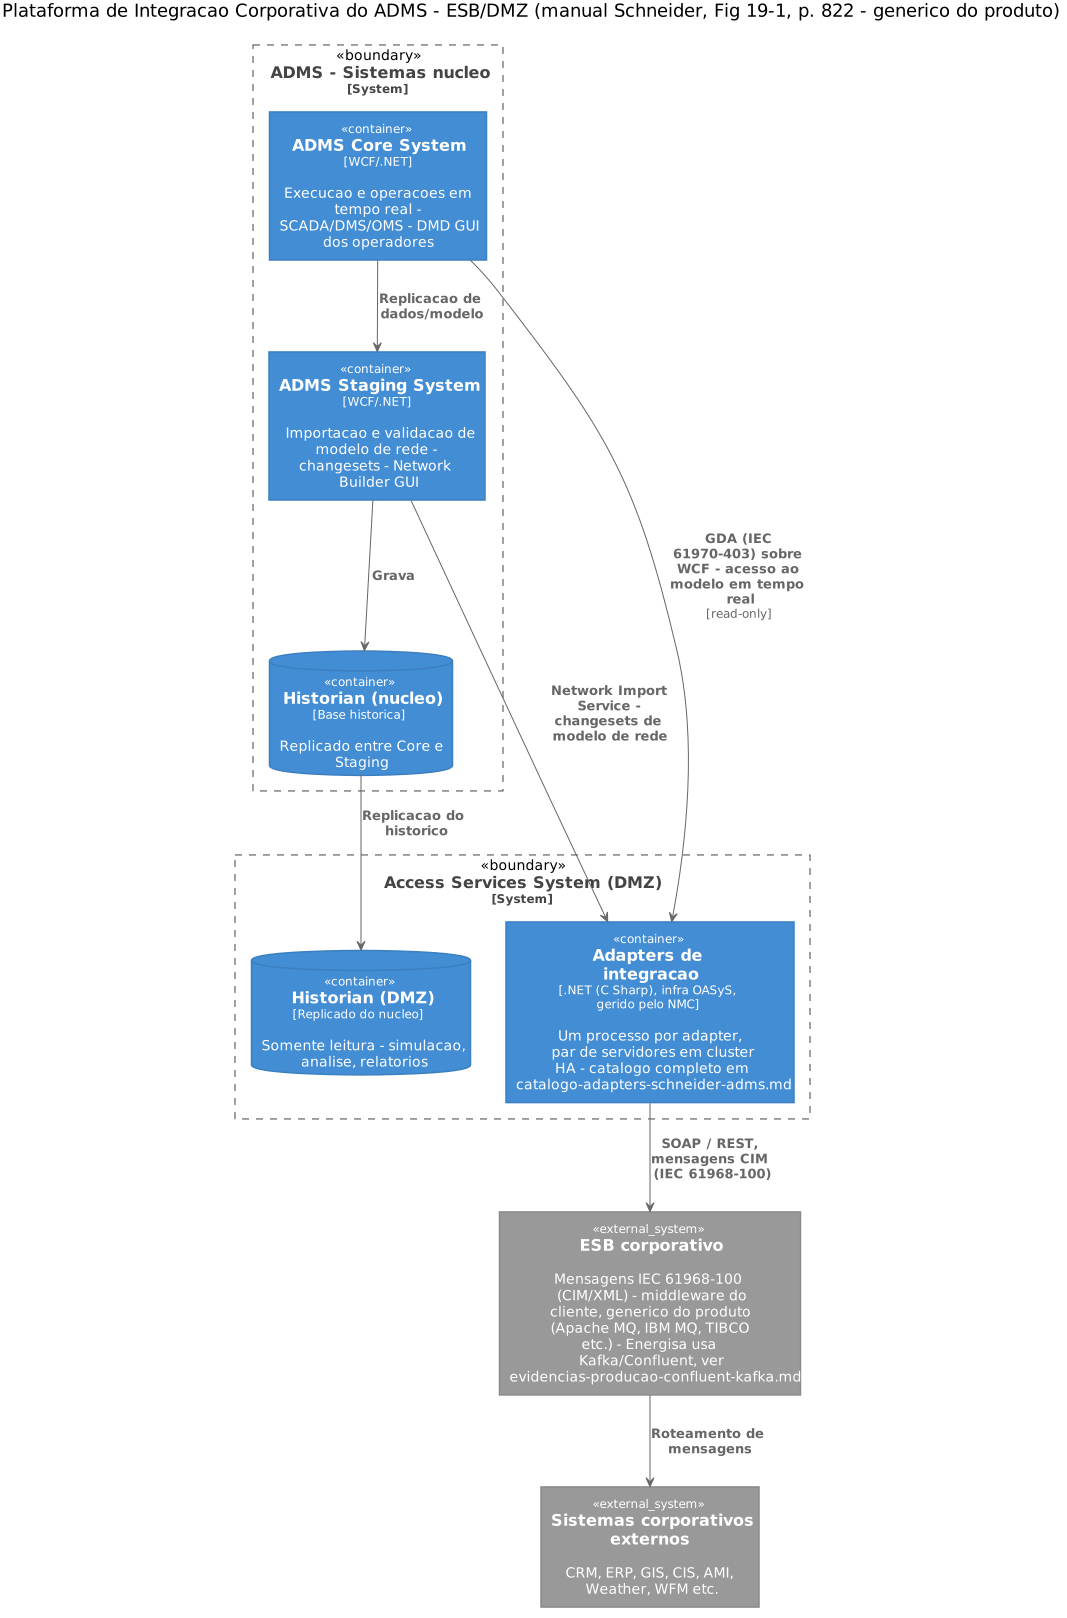
O manual descreve 4 sistemas ADMS no núcleo da solução (Figura 19-1, "arquitetura Alto nível"), baseados no middleware WCF (.NET) da Microsoft:
- ADMS Core System — execução e operações em tempo real (SCADA/DMS/OMS), monitoramento, DMD GUI dos operadores.
- ADMS Staging System — importação e validação de modelo de rede (Network Builder GUI, "Data Coordinator").
- ADMS Access Services System (DMZ) — acesso somente-leitura ao modelo de rede corrente, simulações/análises/relatórios para usuários corporativos e web; é aqui que os adapters de integração rodam.
- Historian, replicado entre Core, Staging e Access Services.
Entre o núcleo ADMS e os sistemas corporativos (CRM, ERP, CIS, AMI/MDM, GIS, Weather, ...) fica o ESB (Enterprise Service Bus), trocando mensagens no padrão IEC 61968-100 (CIM/XML). Os adaptadores de integração são o componente que converte entre o modelo de dados interno do ADMS e essas mensagens CIM/XML, usando internamente interfaces GDA (Generic Data Access), construídas sobre o padrão IEC 61970-403, para acessar o modelo de rede.
Detalhe de deployment relevante para qualquer discussão de segurança/rede (genérico do produto):
- Os adapters são implementados como serviços auto-hospedados, na infraestrutura OASyS, geridos pelo Network Management Console (NMC), dentro do Access Services System (DMZ) — não no Core.
- A justificativa do fabricante para essa escolha é explícita: a DMZ existe para impedir que tráfego de rede passe diretamente entre os sistemas corporativos e o ADMS Core System — cada adapter é um processo separado, implantado em um par de servidores de integração em cluster de alta disponibilidade (HA).
- Implementação: aplicações C# em plataforma Windows.
Isso dá um enquadramento útil para o assessment de infraestrutura: qualquer adapter (WFM, CRM/IVR, OSR/ONT, SMR/SMN etc. — ver catálogo) roda, por design do produto, na zona DMZ, não no ambiente Core — coerente com o próprio nome "Access Services (DMZ)" já usado em outros artefatos deste projeto, mas até agora sem a origem/justificativa documentada.
2. Padrões CIM e de segurança (19.2, p. 824–828)
Dois padrões IEC distintos, com papéis diferentes (útil para não confundir os dois em qualquer discussão de "compliance CIM"):
- IEC 61968 — padrão de payload de mensagem para troca de informações entre sistemas de gestão de distribuição e operações de mercado. É a base dos esquemas XML usados em cada mensagem trocada pelos adapters (ex.:
ChangedIncidents,CreatedWorks). - IEC 61970 — padrão de troca de modelo de rede, com esquemas RDF derivados do modelo CIM/UML, representados como documento XML. É a base do CIMXML usado nos extratos de rede (GIS→ADMS) e nas interfaces GDA.
Segurança de transporte/mensagem — dois modos suportados, com a Schneider recomendando Transport Security (SSL/TLS ponto a ponto) por interoperabilidade e desempenho. Cinco tipos de autenticação prontos para uso por configuração: None, OneWaySslAuthentication, TwoWaySslAuthentication, TransportWithMessageCredentialAuthentication, MessageSecurityCertificate. Padrões de segurança usados: WS-I Basic Security Profile, TLS/SSL, XML Encryption, XML Signature, WS-Security (incl. UsernameToken e X.509 Certificate Token Profile).
Cruzamento com a arquitetura confirmada da Energisa: essa é a camada de segurança do adapter em si (lado ADMS/DMZ), genérica do produto. Ela é uma camada diferente — e não documentada pelo fabricante, porque é decisão do cliente — do Sensedia (API Gateway da Energisa, autenticação Client ID/Secret, ver sensedia-f5-siteswitch-adms.md), que fica na frente dos adapters no fluxo real confirmado da Energisa. As duas camadas de segurança (WS-Security no adapter + Client ID/Secret no Sensedia) coexistem no mesmo caminho de chamada — nenhum artefato deste assessment ainda confirmou qual dos cinco modos de autenticação do WCF está de fato configurado nos adapters Energisa; fica como pergunta em aberto, não crítica (o Sensedia já garante autenticação na borda).
3. Importação de modelo de rede — NDI / NIS (19.3, p. 828–883)
Esta é a seção mais longa do capítulo (~55 páginas) e mecanicamente a mais detalhada. Resumo dos pontos que agregam ao que já está confirmado em integracao-gis-adms.md (que documenta o fluxo real Energisa: GIS Smallworld → ADMS, unidirecional, extrato CIMXML por circuito, validação em 4 etapas, rejeição em cascata MT/BT):
- Mecanismo genérico: o modelo de rede do ADMS é construído a partir de extrações XML/CSV ("extrações") vindas de sistemas como GIS, CIS, MDMS. A extração é processada, validada e transformada em um changeset, armazenado no banco de dados CSRepo. O changeset é verificado manualmente, aplicado e promovido ao modelo de rede por um processo de gerenciamento de modelo com ciclo de vida por máquina de estado — o extrato e o changeset têm estados (aplicado / não aplicado / descartado como inválido) durante a transição.
- Validação em três camadas (complementa, não contradiz, a validação de 4 etapas já documentada para o fluxo real da Energisa em
integracao-gis-adms.md): validação estrutural na exportação (fonte), validação/transformação na importação (ADMS), e inspeção visual manual pelo gerente de modelo antes da promoção. - Dois tipos de exportação de mudança, além do extrato completo por circuito: Bulk Delta (patch de rede) e Difference Delta — formato de modelo de diferença conforme IEC 61970-552-4, que pode afetar qualquer parte da rede (não só um circuito), usado para planos de mudança de rede.
- Redes/obras planejadas: o ADMS suporta um estado "planejado (proposto)" no modelo de rede — importado pelo mesmo mecanismo de changeset — permitindo que operadores vejam trabalho futuro agendado antes de sua execução real, e depois promovam o changeset de "estados planejados" quando a obra é de fato comissionada.
- NIN (Notificação de Importação de Rede) é o mecanismo de retorno do ADMS para o sistema de origem sobre o resultado desse processamento (mudança de estado de extrato/changeset) — já catalogado como adapter em
catalogo-adapters-schneider-adms.md; aqui fica documentado o processo mais amplo do qual o NIN é só a notificação de saída. - Dados complementares também trafegam por este mecanismo: dados de cliente e pontos de entrega de serviço (importação semanal a várias vezes ao dia, CSV), dados de geração distribuída (perfil de geração associado a unidades geradoras), e "escopo de dados GIS complementares" (posições em displays esquemáticos/unifilares, além da posição geoespacial).
Avaliação: nada aqui contradiz o fluxo confirmado em integracao-gis-adms.md — é a mecânica genérica por trás dele, num nível de detalhe que a sessão de 10/07 (que gerou aquele artefato) não cobriu (ex.: os nomes formais "changeset"/"CSRepo", a distinção Bulk Delta vs. Difference Delta, e o estado "planejado/proposto"). Não é uma correção, é uma camada de contexto adicional — vale citar integracao-gis-adms.md como a fonte de verdade sobre o que a Energisa de fato usa, e este artefato como o "porquê" mecânico por trás.
4. Exportação de modelo de rede — NDE / NES + HVNE (19.4, p. 883)
Diferente da seção anterior, esta é 100% genérico do produto — sem nenhuma evidência de uso na Energisa, e com evidência direta em contrário.
- NES (Network Exporter Service), componente NDE: exporta o modelo de rede do ADMS de volta para CIMXML, por circuito, em dois contextos (RealTime ou Simulação).
- HVNE (High Voltage Network Exporter): exporta para formatos de nível de transmissão — CIM CGMES 2.4.15, PSS-E raw v33 ou UCTE def2 — sob demanda ou agendado/disparado por atualização de modelo.
integracao-gis-adms.md já documenta, com evidência de sessão (Ata 06, 10/07/2026), que o fluxo real Energisa↔GIS é unidirecional GIS→ADMS, com a frase explícita "NENHUMA atualização cadastral de volta". Isso é evidência direta de que o NES/HVNE — a capacidade genérica do produto de fazer o caminho inverso — não está em uso para o GIS, pelo menos não como retorno cadastral. Não custa uma pergunta de confirmação pontual (não é lacuna crítica, dado o peso da evidência já existente), mas não deveria ser tratado como incógnita — a leitura mais provável, hoje, é "capacidade disponível, não ativada".
5. Catálogo de adapters (19.5) — ver artefato dedicado
A seção 19.5 (p. 884–902) — os 16 adapters de integração propriamente ditos (AMI, AVL, CRM/IVR, DERMS, Integração de Arquivos, Email, NIN, ONT, OSR, RLN, Seamless/SSS, SNI, SMN, SMR, WDI, WFM) — está documentada em catalogo-adapters-schneider-adms.md, atualizado nesta mesma rodada de leitura (07/09/2026) para incluir três adapters que a extração original não havia coberto (DERMS, Email, Seamless) e detalhar dois que estavam sem detalhe técnico (RLN, SNI).
6. Achado destacado: o adapter Seamless (SSS) e o site switch manual já confirmado como risco Alto
Este é o achado mais acionável desta leitura. O manual descreve o adapter Seamless / SiteSwitch (SSS) (p. 901) assim: ele expõe um serviço REST com uma única operação, IsActive, cujo caso de uso mais comum é a integração com um balanceador de carga de rede, para que o balanceador saiba qual site ADMS está ativo e roteie o tráfego DNS adequadamente — "com essa interface, o processo de troca de site dos componentes de integração é automatizado" (grifo nosso, tradução do manual).
Isso é exatamente o processo que sensedia-f5-siteswitch-adms.md já documenta como manual na Energisa hoje — Ata 05 (10/07/2026) registra que a equipe F5 desabilita/habilita manualmente os membros do VIP (Minas Gerais ↔ Paraíba) durante um site switch, e classifica esse processo manual como risco de severidade Alta (junto com health check só por porta, CDC sem reapontamento comprovado, e payloads síncronos massivos).
Não há, até este artefato, nenhuma evidência de que a Energisa usa (ou avaliou usar) o adapter SSS — é um achado novo desta leitura, sem confirmação de uso. Mas a coincidência entre "capacidade padrão do produto para automatizar troca de site" e "risco Alta já levantado pela própria Energisa por essa troca ser manual" é direta o suficiente para justificar uma pergunta pontual à Schneider/equipe ADMS, em vez de ficar só registrada aqui como observação. Não virou pergunta formal no questionário ainda — decisão deliberada de não inflar 080-diagnostico/questionario-mitigacao-lacunas.md com uma sugestão de melhoria de produto antes de validar se faz sentido no roadmap da Energisa; se a Energisa confirmar interesse, aí sim vira pergunta formal (ou item de recomendação no capítulo de riscos).
Fontes cruzadas neste artefato
catalogo-adapters-schneider-adms.md— catálogo dos 16 adapters (seção 19.5)c4-arquitetura-adms.md— arquitetura C4 do produto (Capítulos 2, 5, 8, 9, 11–14, 17) — não cobre DMZ/deployment/adapters, coberto aquiintegracao-gis-adms.md— fluxo real confirmado GIS→ADMS (evidência de sessão, base de comparação para as seções 19.3/19.4)sensedia-f5-siteswitch-adms.md— topologia Sensedia/F5 e o risco de site switch manual (base do achado da seção 6)evidencias-producao-confluent-kafka.md— confirma que o middleware ESB real da Energisa é Kafka/Confluent, não os middlewares genéricos citados pelo manual